Gobernanza de portales web: RBAC granular y auditoría nativa para el CIO universitario
RBAC granular por sitio y sección, guardarraíles técnicos y auditoría nativa: cómo el CIO universitario reduce shadow IT sin frenar a nadie.
Puntos Clave
- RBAC por dimensión, no todo-o-nada: Griddo combina permisos por sitio, sección, página, campo e idioma: no solo roles fijos como en un CMS tradicional.
- El Design System como guardarraíles técnicos: un editor no puede inyectar código ni romper la plataforma, solo publicar dentro de componentes ya validados.
- Evidencia medida, no proyectada: 5 veces menos tiempo de incorporación y 73% menos cambios no autorizados, medido sobre el activity log real de 11 instancias universitarias.
El dilema que ya conoces
Cada vez que una facultad pide acceso para publicar más rápido, te enfrentas a la misma disyuntiva: abrir permisos y asumir el riesgo, o mantenerlos cerrados y asumir la queja. La mayoría de plataformas solo te dan esas dos opciones.
El coste de la primera es medible en incidentes. El coste de la segunda lo pagas tú, en shadow IT: la facultad que no puede esperar monta su propio site por su cuenta, fuera de tu inventario, fuera de tu parche, fuera de tu radar, hasta que aparece en un escaneo de seguridad o, peor, en una brecha.
Este artículo trata de la tercera opción: un modelo de permisos lo bastante granular como para que abrir acceso no signifique ceder control.
RBAC granular: de “todo o nada” a permisos por dimensión
La mayoría de CMS tradicionales ofrecen roles fijos y poco flexibles. WordPress, por ejemplo, ofrece cinco roles estáticos (Administrator, Editor, Author, Contributor, Subscriber) sin apenas granularidad para las necesidades de permisos de una universidad federada.
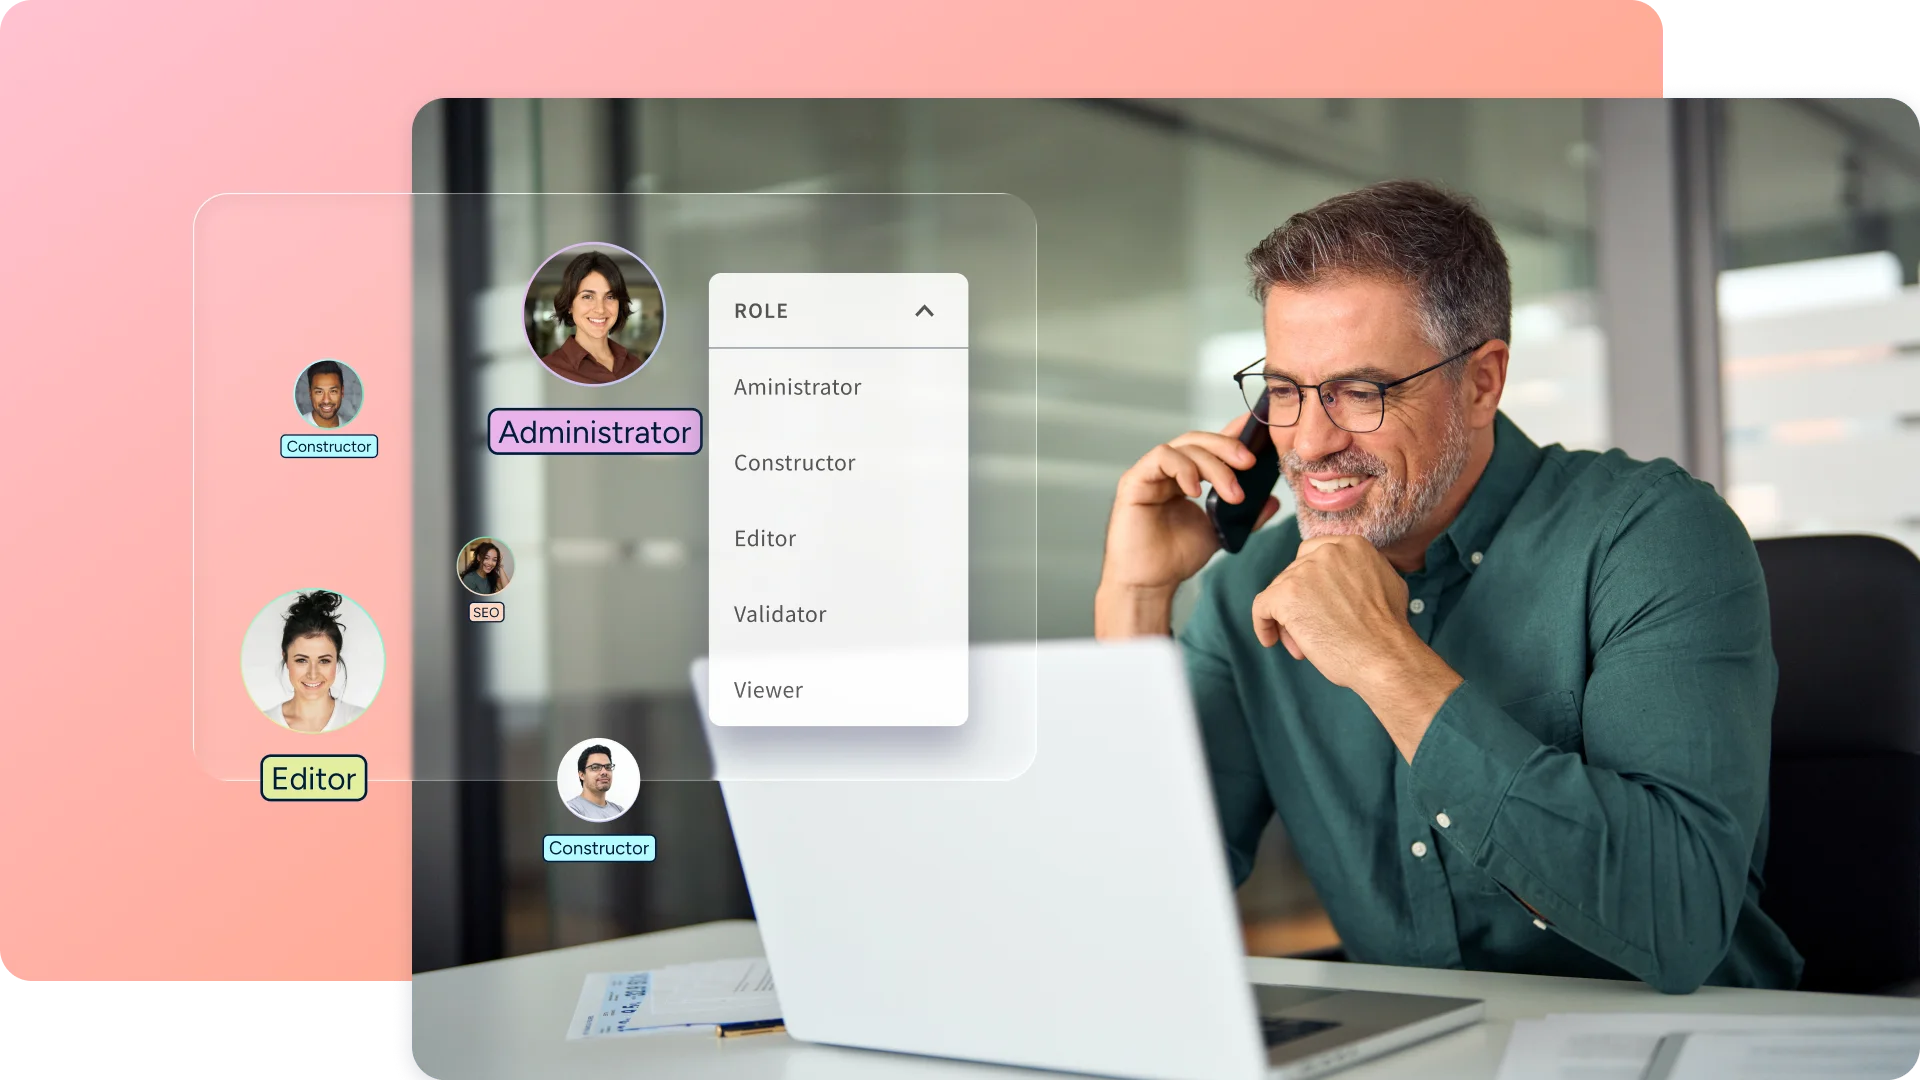
Griddo parte de 6 roles nativos (Super Admin, Administrator, Viewer, Webmaster, Editor, SEO Validator) y permite crear roles personalizados combinando permisos por sitio, por sección, por página, por campo y por idioma. La diferencia no es cuántos roles hay por defecto, sino cuántas dimensiones de control puedes combinar:
| Dimensión de control | CMS tradicional | Griddo RBAC |
|---|---|---|
| Roles | Fijos, definidos por el core | 6 nativos + roles personalizados |
| Alcance del permiso | Todo el sitio, o nada | Sitio · sección · página · campo |
| Idioma | Sin restricción nativa | Restricción nativa por idioma |
| Flujo editorial | Borrador / publicado | Multinivel: borrador → revisión → publicación |
| Tokens de API | Acceso total o ninguno | Alcance delimitado por rol |
| Auditoría | Requiere plugin externo | Nativa, sobre el 100% de las acciones |
Esto no es teórico. En Universidad Pontificia Comillas, 60 personas de 31 departamentos, facultades, institutos y cátedras (Biblioteca, Alumni, ICAI, ICADE, OTRI, Relaciones Internacionales, Programa de Refugiados, cátedras de Transición Energética y Familia, entre otras) publican sobre una sola instancia sin perder la gobernanza centralizada. Las seis variantes de rol, incluidas las opcionales (Webmaster, Editor, SEO Validator), están activas en producción: el modelo se usa tal y como se diseñó, no colapsado en “todo el mundo es admin”.
Ya hemos profundizado en el reto de fondo para el CIO en cómo gestionar decenas de sitios web universitarios sin perder el control; aquí el foco es el modelo de permisos concreto que sostiene esa gestión.
El Design System como guardarraíles técnicos, no solo de marca
El Embedded Design System es, además de una herramienta de consistencia visual, una barrera de seguridad. Un editor trabaja con componentes predefinidos y ya validados. Puede cambiar texto, imágenes y configuración, pero no puede inyectar HTML, JavaScript ni ningún código que se ejecute en tiempo real. Elimina, por diseño de la herramienta, la clase de vulnerabilidad que sufren los editores WYSIWYG tradicionales, no solo el riesgo de una marca inconsistente. Ya hemos cubierto en detalle el modelo de seguridad de la arquitectura MACH en El nuevo perímetro de seguridad de una universidad; aquí el foco son los guardarraíles a nivel de editor, no de infraestructura.
Auditoría y cumplimiento, no solo gobernanza de marca
El mismo sistema de permisos sostiene el cumplimiento normativo: acceso vía SSO (SAML, LDAP, Active Directory, OAuth), MFA, cifrado en tránsito y en reposo, cumplimiento GDPR desde el diseño, y un registro de auditoría que cubre el 100% de las acciones sobre la plataforma: quién publicó qué, cuándo y en qué sitio, sin depender de un plugin de terceros. Griddo ha superado la AWS Foundational Technical Review (AWS Qualified Software Partner), con arquitectura evaluada en seguridad, fiabilidad, eficiencia y excelencia operativa.
Medido en Griddo: 5 veces menos tiempo de incorporación para un editor nuevo y un 73% menos de cambios de contenido no autorizados. Menos incidentes que apagar fuera de horario, menos tiempo reconstruyendo quién cambió qué.
El coste real de la gobernanza informal
La gobernanza informal no es gratis, aunque no aparezca en ninguna factura.
Analistas del sector (Gartner y Everest Group, con estimaciones que van del 30% al 50%+ del gasto en TI de las grandes empresas) llevan años señalando que una parte sustancial de la tecnología en uso ocurre fuera del control formal. Una web departamental montada sin pasar por tu inventario es exactamente ese patrón, aplicado al dominio que más expone a la institución de cara al público.
El sector educativo no es un espectador: IBM sitúa el coste medio de una brecha de datos en educación en 3,7 millones de dólares, y Comparitech calculó ya en 2020 un coste agregado de 6.620 millones de dólares en ataques de ransomware a centros educativos en EE. UU. Cada microsite olvidado, cada instalación que dejó de recibir parches porque nadie la reclama, es una candidata más a esa estadística.
Evidencia en producción, medida y auditable
Los números anteriores describen el riesgo. Estos describen lo que pasa cuando el modelo funciona, medidos directamente sobre el registro de actividad de Griddo, no una encuesta ni una proyección:
- Universidad Europea opera cinco instancias distintas: IPAM (Oporto), IADE Portugal (Lisboa), IADE España (Madrid), UDDI y Centro de Estudios Garrigues. Solo 16 personas las gestionan, 7 de las cuales trabajan en dos o tres instancias en la misma semana. Añadir una marca, una escuela o un país no exige añadir un equipo técnico.
- Centro de Estudios Garrigues y Universidad Europea co-gestionan una sola instancia con permisos diferenciados: cada organización publica su propio catálogo sin intermediarios ni ticket entre ambas.
- IE University combina tres perfiles de agencia digital externa con diecisiete cuentas internas sobre la misma instancia: la agencia lleva el catálogo y el volumen de publicación, el equipo interno lleva módulos, arquitectura de página e imágenes. Ninguno de los dos bloquea al otro, y ninguno necesita pasar por ti para hacer su parte. El objetivo de un buen RBAC es exactamente ese: que dejes de ser el intermediario obligatorio de cada cambio.
Cómo hablarle de esto a tu CMO y a tu DirCom
Lo que viene
Griddo tiene en el roadmap permisos a nivel de página individual para revisores externos o de equipo (lanzamiento Soaring Spruce, próximamente), pensado para dar acceso de revisión puntual sin abrir el resto del sitio. Todavía no está disponible de forma general; lo mencionamos aquí porque es la misma dirección que este artículo defiende: permisos cada vez más finos, nunca más binarios.
Limitaciones del modelo
Dónde encaja esto
Este artículo forma parte de la serie de Gobernanza de Griddo Journal.
Vuelve al artículo central: Centralizar sin asfixiar →
Si eres CMO, empieza aquí →: por qué este mismo modelo acelera tus campañas en vez de frenarlas.
Si eres DirCom, empieza aquí →: velocidad de publicación para un equipo distribuido, sin perder coherencia institucional.
Tu siguiente paso
Si quieres ver el modelo de permisos aplicado a tu propio mapa de facultades y sedes, hablemos.