Qué mirar al evaluar un MCP de CMS: permisos, aprobación y trazabilidad
Seis preguntas para evaluar cualquier MCP de CMS: permisos, aprobación, trazabilidad y despliegue. Cómo responde Griddo hoy.
Puntos Clave
- El MCP ya está en el CMS: varios proveedores lo han publicado o lo ofrecen en beta; conectar un agente de IA al CMS empieza a ser una decisión de la universidad.
- Seis preguntas lo ordenan: permisos, aprobación, borrador, reversibilidad, trazabilidad y despliegue — lo que marca la diferencia es cómo se gobierna lo que el agente lee y escribe.
- El estándar ya fija el listón: la especificación MCP y OWASP exigen una persona que pueda denegar, mínimo privilegio y registro de cada invocación.
- Nuestra posición en Griddo: el agente prepara y una persona valida.
El MCP ya ha llegado al CMS
El 7 de octubre de 2026, Strapi declaró su servidor MCP disponible con carácter general. Umbraco tiene en beta pública un MCP para editores y espera la versión final a principios de noviembre. Hygraph ofrece el suyo en acceso anticipado. Y WordPress.com anunció en marzo que un agente de IA ya puede crear, editar y gestionar contenido en sus sitios.
Optimizely, Sanity y Contentstack documentan también sus servidores.
Tener un MCP en el CMS es todavía reciente. Las preguntas que conviene hacer antes de conectar un agente se están escribiendo ahora. Si diriges la transformación digital o la tecnología de una universidad, aquí tienes seis, válidas para cualquier proveedor. También para nosotros.
Qué es un MCP
MCP (Model Context Protocol) es un estándar abierto para conectar aplicaciones de IA con sistemas externos. Anthropic lo presentó en noviembre de 2024. En diciembre de 2025 lo donó a la Agentic AI Foundation, un fondo dirigido de la Linux Foundation.
En un CMS, el servidor MCP ofrece al agente acciones concretas. Umbraco, por ejemplo, expone las del día a día editorial: buscar, crear, actualizar y publicar.
En Griddo creemos que el MCP abre la otra mitad de la conversación. Hasta ahora hablábamos de agentes que leen la web de la universidad. Ahora hablamos de agentes que trabajan dentro del CMS. Ahí vemos el valor: analizar y auditar contenido, cruzarlo con sus resultados, hacer tareas en lote como traducciones y preparar borradores. Por eso importa tanto quién valida lo que el agente hace.
Si quieres el contexto, lo contamos en por qué una plataforma centralizada es clave en la era de la IA y, del lado de la lectura, en Open Knowledge Format, el estándar que leen las IAs.
Seis preguntas para cualquier proveedor
Cualquier persona del equipo puede hacerlas, y todas se comprueban en una demo.
Qué responden el estándar y los proveedores
Lo que sigue es lo que cada proveedor documenta de su propio producto, como ejemplo de respuesta a cada pregunta.
1. Permisos: quién actúa y con qué rol
La especificación MCP exige a los servidores controles de acceso adecuados. OWASP concreta: mínimo privilegio por servidor y por herramienta. Y nombra el riesgo de fondo, el confused deputy: un servidor que actúa con sus propios privilegios, a menudo amplios, en lugar de con los de la persona.
Varios proveedores explican cómo lo resuelven. Optimizely dice que su servidor usa las credenciales de tu cuenta y ve lo mismo que ves en su interfaz. Umbraco, que las personas editoras llevan consigo sus permisos del backoffice, de modo que un agente nunca puede hacer más que esa persona. WordPress.com, que la escritura respeta los mismos permisos de rol que el resto de la plataforma. En Hygraph, las operaciones dependen de los permisos del token de acceso.
Pide que te enseñen con qué identidad entra el agente y qué cambia cuando esa persona pierde un permiso.
2. Aprobación: quién puede denegar
La especificación es clara: por seguridad, debería haber siempre una persona capaz de denegar la invocación de una herramienta. También recomienda pedir confirmación en las operaciones sensibles. OWASP pide confirmación explícita en operaciones destructivas, financieras o de cesión de datos, y no autoaprobar nunca una llamada.
WordPress.com afirma que cada cambio requiere tu aprobación y que cada operación tiene su propio interruptor en los ajustes. Storyblok separa lectura, modificación y destrucción en modos distintos, y exige una intención explícita para lo destructivo. Hygraph deja borrar y despublicar fuera del MCP.
Pide que te enseñen dónde vive la aprobación. La especificación encarga esa confirmación al cliente, el asistente que usa la persona. Pregunta qué controla, además, el propio CMS.
3. Borrador por defecto
WordPress.com dice que las entradas y páginas nuevas empiezan como borrador. Strapi propone que el agente escriba en borrador y que una persona lo abra y lo guarde antes de publicar.
Con un borrador por defecto, la última palabra queda dentro del flujo editorial que tu equipo ya conoce.
Pide que te enseñen en qué estado queda lo que crea el agente y quién da el paso de publicar.
4. Reversibilidad
Strapi lo plantea así: con agentes que publican, el CMS tiene que cambiar también en cómo se recupera de errores cometidos a velocidad de máquina.
WordPress.com envía lo borrado a la papelera, recuperable durante 30 días. Strapi explica en su blog que su historial de contenido no recoge las escrituras por API, incluidas las del MCP. Por eso, dice, una entrada publicada por un agente es más difícil de revertir, y la reversibilidad merece un peso extra al evaluar.
Pide que te enseñen si las escrituras del agente entran en el historial de versiones y cuánto tiempo puedes recuperar lo borrado.
5. Trazabilidad: qué queda registrado
OWASP recomienda registrar cada invocación de herramienta con sus parámetros completos, el contexto de la persona y la marca de tiempo. La especificación recomienda registrar el uso de herramientas para auditoría.
WordPress.com dice que todos los cambios se ven en su Activity Log. En Strapi, el registro de auditoría (Enterprise, desde la versión 5.52.0) indica si una acción vino del MCP o del panel de administración. Las operaciones de solo lectura no se registran.
Pide que te enseñen un registro real. Debe responder quién, qué, cuándo y por qué vía. Y pregunta si también quedan las lecturas.
6. Despliegue: qué se instala y quién lo administra
Optimizely ofrece un servidor alojado. Distingue dos públicos: desarrolladores en editores con IA, y perfiles técnicos de marketing y edición que consultan el CMS en lenguaje natural para informes y auditoría. Umbraco aloja su MCP para editores en Umbraco Cloud.
Cada herramienta conectada también pesa. Anthropic documenta que las definiciones de herramientas ocupan ventana de contexto, y que el agente se vuelve más lento y caro a medida que crecen las herramientas conectadas. Creemos que ahí está el siguiente reto del sector: combinar varios MCP en el mismo agente y mantener el control.
Pide que te enseñen quién instala y activa el servidor, qué herramientas expone y si puedes limitarlas.
Límites que conviene conocer
Seguridad. OWASP lista riesgos propios de MCP: instrucciones maliciosas escondidas en las herramientas (tool poisoning) y servidores que cambian sus herramientas después de aprobarlas (rug pull). La especificación pide tratar como no fiables las anotaciones de una herramienta, como “solo lectura”, salvo que vengan de un servidor de confianza. Con quién conectas importa tanto como qué conectas.
Madurez. Parte de la oferta está en beta o en acceso anticipado. La agencia Bounteous, tras sus pruebas con Adobe Experience Manager, concluye que el trabajo aún es temprano. Todo lo que citamos de los proveedores son capacidades que ellos mismos declaran.
Alcance. Dan Drapeau, en CMS Critic, recuerda que el soporte MCP puede estar en un producto concreto y no en toda la suite. Por eso, dice, evaluar una oferta pasa por entender dónde está ese soporte y qué cubre realmente.
Calidad del contenido. Un agente trabaja con lo que encuentra. Nazanin Ramezani, VP de Producto de Optimizely, dijo en Opticon que crear el contenido de origen y gestionar el repositorio central es cada vez la parte más difícil del trabajo. Según CMSWire, la calidad del contenido pasa a ser el activo escaso. Bounteous coincide: la IA hace más valiosa la arquitectura de contenido. Lo desarrollamos en La materia prima de la IA.
Cómo responde Griddo hoy
Nuestra posición es sencilla: el agente prepara y una persona valida. MCP es un estándar abierto, y en Griddo lo adoptamos publicando nuestros propios servidores.
Estado a la fecha de este artículo:
- Griddo AX Docs: disponible desde la release Rooted Redwood, de septiembre de 2026.
- Griddo DXP MCP: despliegue previsto para noviembre de 2026. Queda pendiente la aprobación por parte de AWS de un servicio necesario para el SSO de Griddo, que sumará más seguridad, una gestión más sencilla y una experiencia de uso más fácil.
Griddo AX Docs: la documentación de Griddo, en tu asistente
Permite a asistentes como Claude, ChatGPT, Copilot o Cursor consultar la documentación de Griddo en tiempo real, en español e inglés. Es de solo lectura: busca y lee páginas públicas de documentación, sin acceso a datos de la cuenta ni al contenido editorial. Está pensado para quienes trabajan en Griddo a diario, en marketing, admisiones y comunicación. Configurarlo consiste en añadir una URL a los ajustes del asistente.
Griddo DXP MCP: el contenido de tu institución
Es un segundo conector, distinto de AX Docs, para leer y gestionar el contenido editorial propio de cada institución. Responde así a dos de las seis preguntas:
- Permisos. Respeta el RBAC de Griddo: el agente solo ve lo que ve la persona autenticada.
- Despliegue. Autoriza con OAuth 2.1 con PKCE.
Qué valida la persona, y dónde
Para nosotros, la persona valida lo que se publica, y lo valida en Griddo. Para aprobación, borrador, reversibilidad y trazabilidad, esto es lo que la plataforma ofrece hoy al trabajo editorial de las personas:
- Trazabilidad. Cada acción (edición, publicación, subida de imagen, configuración de módulo, cambio SEO) queda en un registro de auditoría inmutable, atribuida a una persona, un sitio, un tipo de contenido y una marca de tiempo.
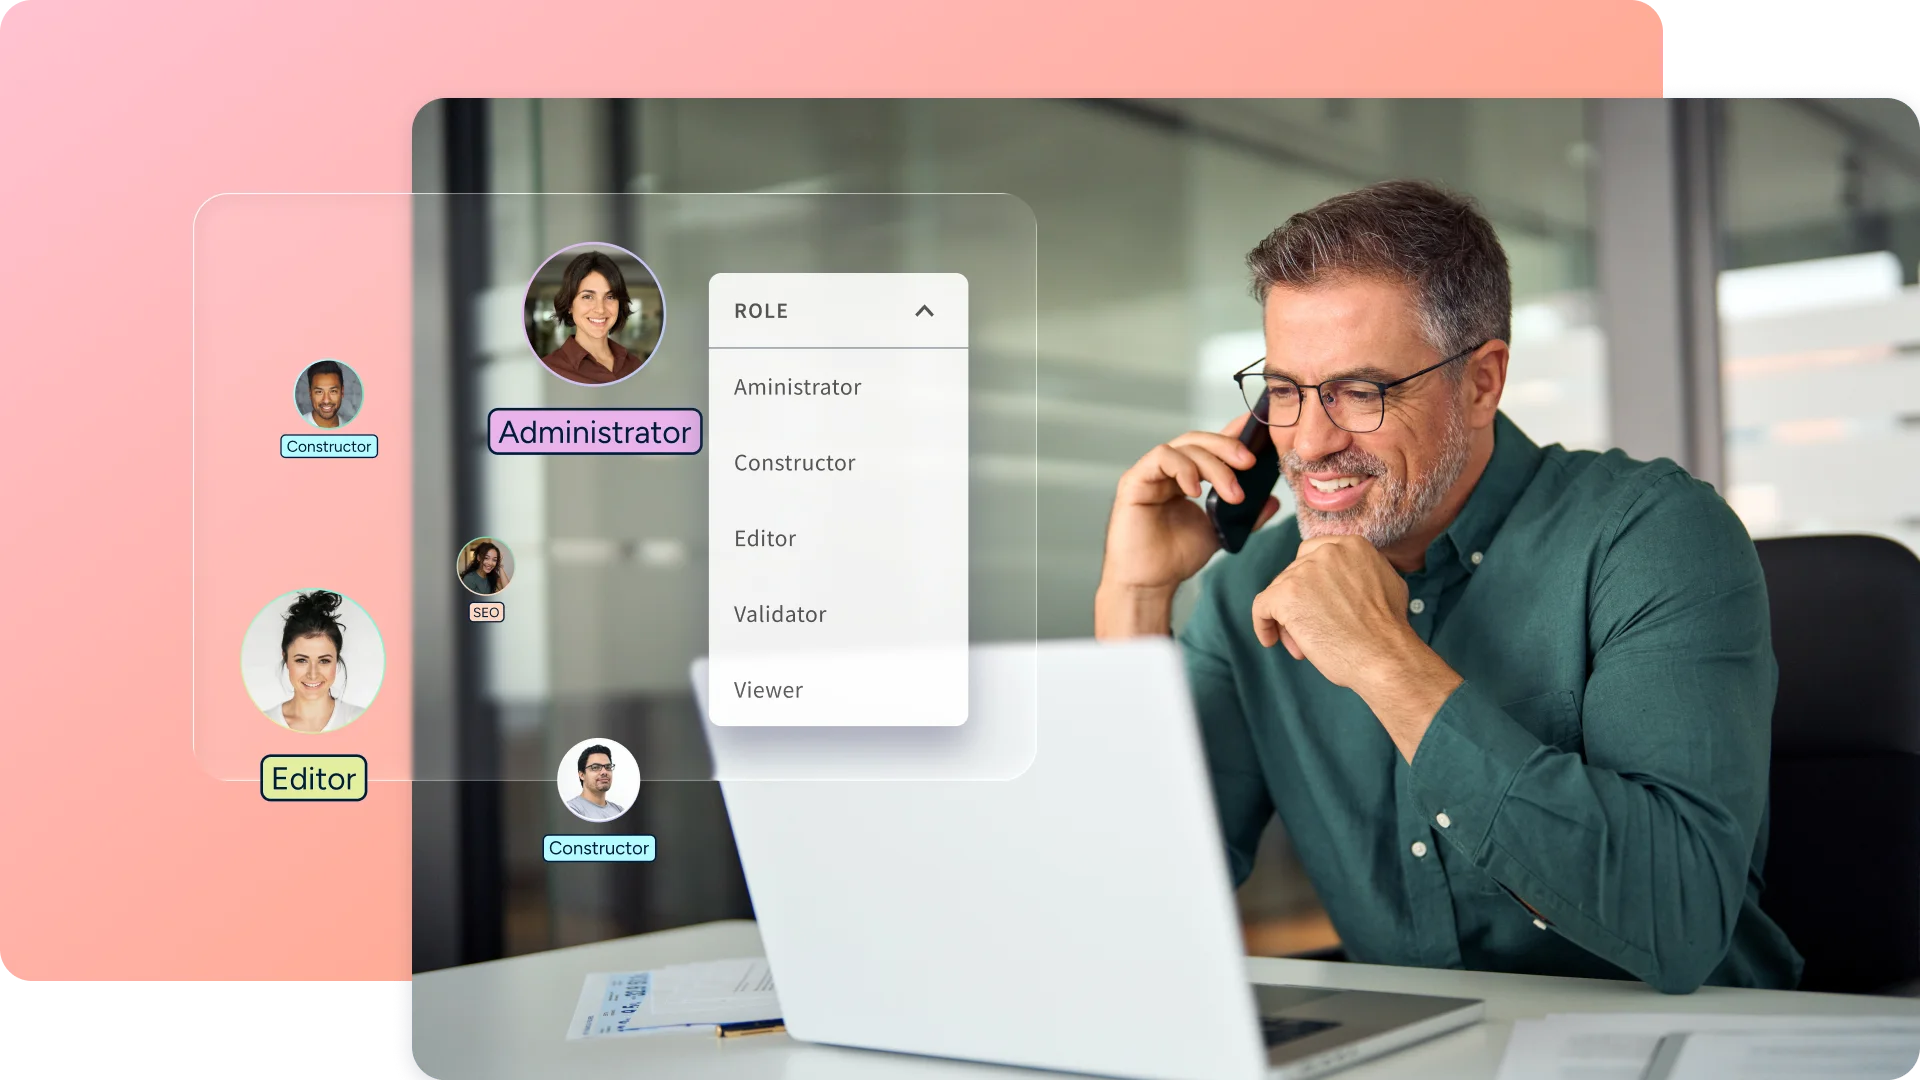
- Permisos. Seis roles predefinidos (Super Admin, Administrator, Viewer, Webmaster, Editor y SEO Validator) y control granular por tipo de contenido, campo, fase del flujo, idioma y alcance del token de API.
- Aprobación y borrador. Puedes configurar que una persona redactora solo cree borradores y necesite aprobación para publicar.
- Reversibilidad. Versionado con vuelta atrás y flujos editoriales de varios niveles.
Profundizamos en roles y auditoría en Gobernanza de portales web: RBAC granular y auditoría nativa.
Cuando llegue el DXP MCP, hazle las mismas seis preguntas. Es lo que esperamos que preguntes a cualquier proveedor, empezando por nosotros.
Lleva las seis preguntas a tu próxima reunión
El MCP en el CMS es reciente y avanza rápido. Permisos, aprobación, borrador, reversibilidad, trazabilidad y despliegue: con esas seis respuestas por escrito, tu universidad decide con criterio qué agente conecta y con qué control.
Seguimos de cerca cómo evoluciona y lo contamos en nuestra newsletter. Suscríbete a Beyond The Grid.